Distribuidor oficial Seneca no Brasil

seneca.lri.com.br/conectividade-cloud

Servidor VPN industrial: acesso remoto à máquina do cliente sem abrir a rede dele.

Acessar remotamente um CLP instalado na planta de um cliente é um problema de rede antes de ser um problema de automação: quem manda no firewall não é o engenheiro de painel, e “abre uma porta pra mim” não passa em nenhuma política de segurança séria. O VPN BOX 2 é o servidor VPN da Seneca que inverte a lógica — os equipamentos de campo e o notebook do mantenedor saem para o servidor, que fica sob o seu controle, no seu data center ou no seu VMware. Sem mensalidade por dispositivo e sem depender da nuvem de terceiros.

Appliance ou máquina virtual VMwareOpenVPN AES-256-CBC + SHA-256Até 496 redes Single LAN simultâneasNo firewall, só a 443 é obrigatória
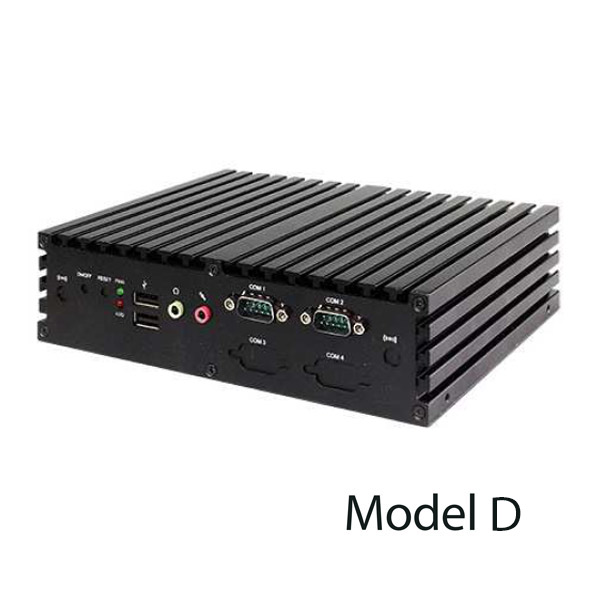
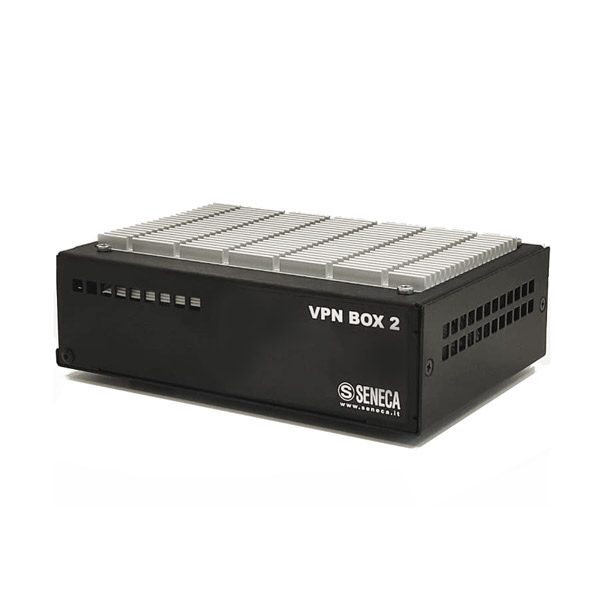
Servidor VPN industrial Seneca VPN BOX 2, appliance de trilho/mesa para acesso remoto a CLP e máquinas
Seneca VPN BOX 2 VM — mesmo servidor VPN entregue como máquina virtual OVF para VMware
VPN BOX 2 VM — mesmo servidor, como máquina virtual OVF para VMware
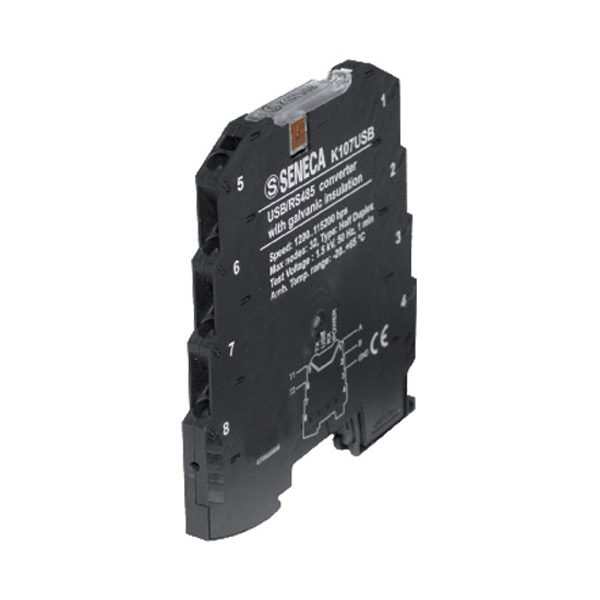
Conversor Seneca K107USB RS485/USB isolado para trilho DIN
K107USB — conversor RS485/USB isolado, para configurar o painel localmente
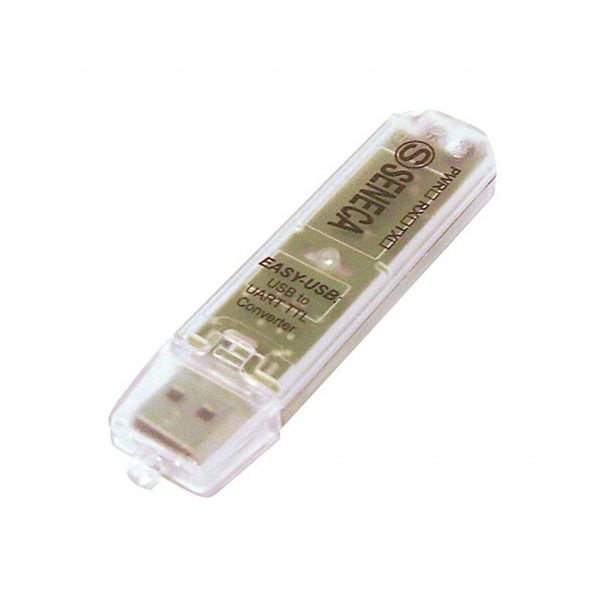
Conversor Seneca EASY-USB de USB para UART TTL, com cabo de configuração
EASY-USB — conversor USB/UART TTL, o cabo de configuração dos equipamentos Seneca
Tela do software cliente Seneca VPN Client Communicator
VPN Client Communicator — software cliente gratuito, com versão para celular

Imagens do fabricante Seneca s.r.l., reproduzidas com autorização.

O que está vivo nesta linha — e o que já saiu do catálogo

Organizada por onde o servidor mora e quem conecta nele — não por código de revisão.

Código de pedidoO que éOnde rodaO que está declaradoParticularidadeLoja
VPN-BOX-2-2YServidor VPN em appliance dedicadoHardware Seneca, sem ventoinhaIntel Pentium N4200 de 4 núcleos, 8 GB DDR3L, SSD de 64 GB, 1 RJ45 GbE de LAN + 1 RJ45 reservada, 2 USB 3.0 + 2 USB 2.0, VGA e HDMIAlimentação de 9 a 36 Vcc, 30 a 40 W máx., operação de 0 a +50 °C, 1 kg. Traz um borne removível de 2 polos no fundo para botão liga/desliga remoto. O código inclui 2 anos de atualizações—
VPN-BOX-2-VM
(no e-commerce: VPN-BOX-2-2Y-VM)
Mesmo servidor, como máquina virtualSeu ambiente VMwareEntregue em formato OVF. Mínimo: 2 núcleos de 64 bits, 8 GB de RAM, 64 GB de SSD, 1 porta Ethernet 100/1000Host precisa de Intel-VT ou AMD-V habilitado na BIOS. Compatibilidade declarada: ESXi 7.0 e 6.7 U2, Workstation 15.x/16.x/16.2.x, Fusion 11.x/12.x/12.2.x—
VPN-BOX2-UPD1Renovação do serviço por 12 meses——Não é acessório opcional. É a continuidade do serviço depois dos 2 anos que vêm no código do produto. Entra na conta do TCO desde a primeira proposta—
VPN-CC-2
VPN Client Communicator
Software clienteWindows, no PC de quem acessaVersões separadas para VPN BOX v1 e v2, mais uma variante sem interface gráficaDownload gratuito na página do produto, com checksum SHA256 publicado. O VPN BOX 2 só aceita Client Communicator acima da v4.0.0.0—
VPN CC MOBILEApp cliente para celular e tabletiOS e AndroidMesmas credenciais do cliente desktop; modos “ON demand” e “Always ON”; consulta de status e comandos customizáveisExige o app OpenVPN instalado à parte — não conecta sozinho—
CE-RJ45-RJ45-RCabo Ethernet RJ45/RJ45——Acessório listado na própria página do VPN BOX 2—
K107USBConversor RS485/USB para trilho DINBancada ou painel1,5 kVca de isolação entre RS485, USB e alimentação; RS485 Modbus RTU com até 32 nós; 1.200 a 115.200 bps; -25 a +65 °C (-10 a +55 °C na condição UL); IP20Alimentado pela própria porta USB do PC (60 mA). Bornes de mola para condutor de 0,2 a 2,5 mm². Aceita vários conversores no mesmo PC. Tem certificação ULDatasheet →
EASY-USBConversor USB / UART TTLBancadaConector RJ11, de 300 bps a 250 kbps, alimentado pelo PC com 5 V @ 100 mA, 84 × 21 × 17 mm, IP20É o cabo de configuração dos equipamentos Seneca que têm porta serial UART TTL. Acompanha o cabo CS-RJ10-AMP. Depois do driver instalado, o Windows enxerga como COM comum—

Quatro códigos desta família saíram de linha

São marcados “OUT OF PRODUCTION” no site da Seneca: o VPN BOX e o VPN BOX VM de primeira geração — substituídos pelo VPN BOX 2 — e o Cloud BOX e o Cloud BOX VM, a plataforma de supervisão em nuvem, esta sem substituto anunciado no catálogo atual.

Não cotamos nenhum dos quatro. Estão citados aqui por um motivo prático: eles ainda aparecem em proposta antiga, em manual guardado na gaveta e em resultado de busca. Se o seu projeto foi especificado com Cloud BOX, ele precisa ser redesenhado — leia a seção “VPN BOX ou Cloud BOX?” abaixo antes de comprar qualquer coisa.

Uma boa notícia para quem já tem a geração 1: o VPN BOX 2 importa o backup de configuração de um VPN BOX v1 no assistente de primeira configuração, e ainda tem um modo de compatibilidade “Box V1” para conviver com dispositivos de firmware antigo. Migrar não é começar do zero.

O que vale para o VPN BOX 2 nas duas versões

Modos de operaçãoSingle LAN (conexão sempre ativa, todos os sites enxergam uns aos outros como se fossem uma LAN só) e Point-to-Point (conexão sob demanda, um mantenedor para uma máquina). Os dois podem coexistir no mesmo servidor
Redes simultâneasAté 496 redes Single LAN simultâneas no appliance; até 500 na versão VM. Em Point-to-Point, a Seneca declara “número infinito” de redes — mas cada rede P2P atende um dispositivo por vez, e o teto de conexões P2P simultâneas é escolhido por você na configuração inicial
Tipos de VPNNAT VPN Layer 3 (L3VPN) nos dois modos; gerenciamento Layer 2 só nas redes P2P; firewall de acesso à LAN
CriptografiaOpenVPN AES-256-CBC com autenticação SHA-256 (ou selecionável pelo usuário)
Protocolos de segurançaOpenVPN, SSL, servidor HTTPS, MQTT sobre TLS/SSL
AutenticaçãoUsuário e senha com política de complexidade, autenticação de dois fatores (Google Authenticator) e privilégios granulares por usuário: Devices, Groups, Networks, Users, Logs, Configurations e System
Certificado TLSEmissão automatizada via Certbot / Let's Encrypt para o domínio do servidor; alternativa de CA local para operar em rede fechada (o navegador acusa “não seguro”, mas o tráfego continua cifrado)
Configuração100% por interface web sobre HTTPS. Não precisa de teclado, mouse nem monitor no appliance
Endereço de fábricaDHCP por padrão; sem servidor DHCP na rede, assume 192.168.90.101 / 255.255.255.0 / gateway 192.168.90.1. A descoberta na rede é feita pelo utilitário SDD (Seneca Discovery Device)
Credenciais de fábricaUsuário supervisor, senha seneca — o próprio manual manda trocar na primeira configuração e criar um usuário por pessoa
Sem chave de licençaO servidor sobe em modo Demo, limitado a 2 usuários e 2 dispositivos. A licença é um código alfanumérico de 4 grupos de 4 caracteres, entregue em cupom junto com o produto, e pode ser inserida depois
Serviços de rede exigidosO servidor precisa navegar na internet para sincronizar relógio por NTP (sem hora certa a VPN não é criada), receber atualizações de segurança e atualizações de aplicação. Suporta DynDNS quando não há IP público fixo
BackupBackup agendado da configuração inteira, gravado em disco local ou enviado para Dropbox, com limpeza automática por idade e por tamanho, notificação por e-mail e restauração inclusive a partir de backup do VPN BOX v1
DiagnósticoLog separado por serviço, com filtro por texto e por severidade e exportação em CSV. Painel Home mostra carga de CPU, uso de RAM, disco e número de núcleos
NotificaçãoE-mail via SMTP ou SMTPS do provedor do cliente (o servidor não é relay de e-mail)
AtualizaçãoUpload de arquivo .zip pela própria interface web
Licença de softwareContém software open source sob GPL — a Seneca fornece o código-fonte mediante pedido, conforme a seção 3b da licença
CibersegurançaTeste de intrusão executado pela Logos Technologies S.r.l. em 23/04/2026, com escopo no pacote VPN-BOX2 (incluindo os componentes de conexão do lado cliente), na aplicação web de gestão e no VPN Box Concentrator. Metodologias MITRE CWE e OWASP Web Security Testing Guide. Resultado declarado: “tests passed, some with recommendations”
Equipamentos Seneca compatíveisR-PASS, R-PASS-S, SSD, Z-PASS1-RT, Z-PASS2-RT, Z-TWS4-RT e as gerações anteriores Z-PASS1, Z-PASS2 e Z-TWS4
GarantiaGarantia de fábrica Seneca

Hardware dedicado ou máquina virtual? A pergunta não é técnica, é de quem cuida do servidor

O software é o mesmo. O que muda é de quem é o problema quando o servidor cai.

As duas versões do VPN BOX 2 rodam a mesma aplicação, com a mesma interface web, os mesmos modos Single LAN e Point-to-Point e a mesma criptografia. A Seneca não declara diferença de recurso entre elas — a única divergência numérica publicada é boba: o appliance declara até 496 redes Single LAN simultâneas e a VM declara até 500.

O appliance faz sentido quando o servidor vai morar perto do processo. Ele é sem ventoinha, aceita de 9 a 36 Vcc — ou seja, vive da mesma fonte de 24 Vcc que já existe no painel — e opera de 0 a +50 °C. Tem um borne de dois polos no fundo para um botão liga/desliga remoto, detalhe de quem já projetou sala de painel. Consome de 30 a 40 W. E resolve o caso mais comum do integrador brasileiro: o cliente não tem virtualização, não tem equipe de TI, e “servidor” ali é uma caixa que alguém precisa poder desligar.

A VM faz sentido quando já existe um data center com política. Ela chega como um arquivo OVF para importar no VMware, pedindo no mínimo 2 núcleos de 64 bits, 8 GB de RAM, 64 GB de SSD e uma porta Ethernet de 100/1000 — com o host tendo Intel-VT ou AMD-V habilitado na BIOS. E aí ela herda tudo o que a TI já faz de bom: snapshot, replicação, backup do hypervisor, monitoramento, redundância. Não existe um segundo equipamento para inventariar, alimentar e climatizar.

Duas armadilhas que aparecem tarde demais. A primeira: o mínimo declarado é mínimo mesmo. O próprio manual avisa que esses valores devem ser redimensionados pelo cliente conforme o número de dispositivos gerenciados, o número de usuários e a carga de trabalho. Um servidor que atende 8 máquinas não é o mesmo que atende 300. A segunda, no appliance: o manual insiste que o VPN BOX 2 é um servidor e precisa ser desligado corretamente, e recomenda explicitamente instalar um nobreak para proteger a alimentação. Queda seca de energia em servidor com SSD é como queda seca em qualquer servidor.

Regra prática: se o cliente já tem VMware licenciado e uma rotina de backup que funciona, vá de VM — é menos ferro para manter. Se o servidor vai ficar dentro da planta, alimentado pelo painel, sem ninguém de TI por perto, o appliance de 9 a 36 Vcc é o que sobrevive. E se a pergunta ainda for “quanto de VM eu reservo?”, ela se responde com a lista de dispositivos e de usuários — não com o mínimo do datasheet.

Preciso de VPN BOX ou do Cloud BOX? A resposta mudou, e é preciso dizer isso

São coisas diferentes — e uma delas saiu de linha.

Vale separar os dois papéis antes de qualquer coisa, porque eles são confundidos toda semana:

  • VPN BOX é transporte. Ele te coloca dentro da rede remota. O que você faz depois é problema seu: abrir o software do CLP, rodar o Modbus TCP, acessar a IHM pelo navegador, atualizar firmware. Ele não tem tela de supervisão, não guarda histórico, não desenha gráfico. É um túnel bem administrado.
  • Cloud BOX era aplicação. Um servidor de supervisão que recebia, armazenava e exibia dado em dashboard responsivo, com histórico configurável por anos, exportação CSV, log de alarme e e-mail de evento.

A situação hoje: o Cloud BOX e o Cloud BOX VM estão marcados “OUT OF PRODUCTION” no site da Seneca, e o catálogo atual não anuncia substituto. Não vamos cotar, e não vamos fingir que existe. Isso importa porque é o tipo de coisa que só aparece na hora do pedido, com o projeto já vendido.

O que resta, então, para a camada de supervisão? Três caminhos honestos, e nenhum deles é comprar um produto que não existe mais:

  1. O dado sobe do próprio equipamento de campo. Os clientes LET'S — Z-PASS, R-PASS, Z-TWS4, SSD — já são datalogger e cliente MQTT(s) e servidor OPC UA, com envio por FTP/SFTP, e-mail e http post. A plataforma de nuvem passa a ser a que você escolher, e a Seneca não fica no meio dessa relação.
  2. O SCADA fica seu, e o VPN BOX só entrega a rede. É exatamente o cenário Single LAN: o servidor SCADA na sua sala enxerga todos os sites como se fossem uma LAN só, falando Modbus TCP direto com os equipamentos. Nenhuma nuvem envolvida.
  3. Nem servidor Seneca. O flyer da plataforma LET'S declara três arquiteturas suportadas, e a terceira é servidor OpenVPN de terceiros. Se a sua TI já opera um concentrador OpenVPN, os equipamentos de campo conversam com ele. Você perde a gestão de usuários, grupos e redes da interface do VPN BOX — que é justamente o que se está pagando — mas o caminho existe e é honesto dizer isso.

Regra prática: se a pergunta é “como eu chego na máquina”, é VPN BOX. Se a pergunta é “onde eu vejo o gráfico”, não é VPN BOX e não é mais Cloud BOX — é MQTT saindo do equipamento de campo para a plataforma que você já usa, ou o seu próprio SCADA em cima de uma rede Single LAN.

O que a sua TI vai perguntar: quais portas abrir no firewall

Esta é a página que o pessoal de rede vai pedir, então ela está aqui inteira.

A arquitetura é deliberadamente amigável a firewall: do lado da máquina e do PC do mantenedor, o tráfego é só de saída. Ninguém precisa expor a rede do cliente. Quem recebe conexão de entrada é o servidor VPN BOX 2, e só ele.

No perímetro onde o VPN BOX 2 está publicado:

PortaProtocoloObrigatóriaSentidoPara quê
443TCPSimEntrada e saídaCanal VPN e, se as demais estiverem fechadas, todo o restante da comunicação
1194TCP/UDPOpcional, configurávelEntradaPorta dedicada à 1ª rede VPN
1195TCP/UDPOpcional, configurávelEntradaPorta dedicada à 2ª rede VPN
(sequência)TCP/UDPOpcionalEntradaUma porta a mais para cada rede VPN criada
80TCPOpcionalSó saídaValidação automática do certificado SSL/TLS pelo Certbot. Vira obrigatória se você usar o Certbot
22TCPOpcional, configurávelEntradaSó quando o suporte técnico da Seneca precisa entrar

No lado do cliente e dos equipamentos de campo: 443 em TCP/UDP só saída (obrigatória), e 1194, 1195 e seguintes só saída (opcionais). Em dispositivos com modem celular, como o Z-PASS2-RT, essas portas normalmente já estão liberadas pela operadora do SIM.

O detalhe que decide desempenho. O sistema tenta usar a 443 junto com as 1194, 1195 e seguintes. Se as opcionais estiverem fechadas, tudo cai na 443 e o overhead de comunicação aumenta — funciona, mas mais devagar. Se a política de segurança do cliente permite abrir só uma porta, o projeto continua de pé; só não prometa o mesmo desempenho.

E o item que trava obra. Cada rede VPN nova criada na interface é mais uma regra de NAT de entrada no firewall — no roteador comercial isso aparece como “Virtual Server” ou “Port Mapping”. Se o VPN BOX 2 estiver numa LAN privada (192.168.x.x, 10.x.x.x ou 172.x.x.x), esse redirecionamento é obrigatório. Se ele estiver diretamente num IP público, não precisa de nada disso. Anote o IP público do roteador antes de configurar os equipamentos de campo: é ele que vai nas páginas de configuração de cada dispositivo.

Regra prática: leve para a reunião com a TI do cliente três informações — a 443 é inegociável, cada rede VPN é uma porta e uma regra de NAT a mais, e o campo só faz conexão de saída. Com isso, a conversa que costuma travar uma semana termina em vinte minutos.

Minha TI precisa da lista de portas do VPN BOX 2

Single LAN ou Point-to-Point: a escolha que define o endereçamento de todos os sites

Escolher errado aqui não gera lentidão. Gera conflito de IP, e o conserto é ir em campo de novo.

Single LAN é telecontrole. Todos os sites remotos ficam conectados ao mesmo tempo e permanentemente, visíveis uns para os outros e para o SCADA, como se fossem uma rede só — inclusive as sub-redes atrás de cada equipamento, se você quiser. É o cenário de supervisão, aquisição de dados e gestão de alarme. A consequência dura: como todo mundo está online ao mesmo tempo, cada site precisa de uma faixa de IP local diferente (192.168.10.x, 192.168.20.x, 192.168.30.x…). Não existe Single LAN com dez plantas todas em 192.168.1.x.

Point-to-Point é teleassistência. A conexão é sob demanda: um mantenedor abre um túnel para uma máquina, faz o que precisa e fecha. É o cenário de manutenção, diagnóstico, comissionamento e suporte. A vantagem que ninguém comenta: justamente porque as conexões não são simultâneas, os sites podem ter todos o mesmo endereçamento. É o modo natural de quem fabrica máquina em série e entrega dezenas de painéis idênticos, todos com o CLP no mesmo IP.

Duas diferenças mais que mudam projeto: gestão multiusuário existe no P2P e não no Single LAN — no P2P você monta grupos e amarra qual usuário pode chegar em qual máquina, que é o que permite dar acesso ao técnico do cliente sem dar acesso à planta inteira. E o Layer 2 só é habilitável em rede P2P, para quando o protocolo precisa de broadcast e não sobrevive a roteamento.

O servidor faz os dois ao mesmo tempo — é só criar redes de cada tipo. E há um detalhe operacional bom de saber: uma rede P2P atende um dispositivo por vez; se um segundo dispositivo pede acesso, o próprio VPN BOX 2 aloca a próxima rede P2P livre e avisa dispositivos e usuários pelo canal HTTPS/MQTTS que fica sempre ativo.

Regra prática: máquinas iguais espalhadas em clientes diferentes → Point-to-Point, e você não mexe no endereçamento de ninguém. Uma planta, ou plantas suas que precisam ser vistas juntas o tempo todo → Single LAN, e o plano de endereçamento tem que ser decidido antes do primeiro equipamento ir a campo.

O custo que não está no preço do equipamento

Duas linhas de orçamento aparecem depois, e as duas mudam a decisão.

A primeira é a renovação de serviço. O código de pedido atual do servidor, VPN-BOX-2-2Y, inclui dois anos de atualizações. Depois disso existe o VPN-BOX2-UPD1, renovação por 12 meses, que é um código de pedido separado. Isso não é a mesma coisa que uma assinatura de nuvem por dispositivo — o servidor continua seu e continua funcionando — mas é dinheiro recorrente e precisa estar na sua planilha de TCO desde a primeira proposta, não descoberto no terceiro ano. Vale registrar uma divergência que encontramos e não vamos esconder: o flyer da plataforma LET'S ainda em circulação promete conectividade “sem taxas” e “investimento único”, enquanto o tabelamento atual do fabricante trabalha com dois anos inclusos mais renovação. A informação válida é a do código de pedido, e ela entra por escrito em toda cotação nossa.

A segunda é a licença. Sem chave, o servidor sobe em modo Demo com dois usuários e dois dispositivos — o suficiente para prova de conceito, não para produção. A chave vem em cupom junto com o produto, e é ela que determina quantos dispositivos e quantos usuários o servidor habilita; o número aparece no painel Home do próprio servidor depois de ativada. A Seneca não publica no site a tabela de faixas dessa licença. Então esse é literalmente o primeiro item que confirmamos com a fábrica em cada cotação, junto com o número de dispositivos e de usuários do seu projeto. Não vamos estimar isso por você.

O que não custa à parte: o software cliente. O VPN Client Communicator e o app móvel são download gratuito da página do produto, com checksum SHA256 publicado para conferência. Duas ressalvas de instalação: o VPN BOX 2 exige Client Communicator acima da v4.0.0.0, e o app de celular depende do app OpenVPN instalado no aparelho — ele não conecta sozinho.

Regra prática: peça cotação com três números na mão — quantos equipamentos de campo, quantos usuários vão acessar, e por quantos anos você quer o serviço coberto. Com esses três, o preço fecha de uma vez. Sem eles, fecha três vezes.

E as duas ferramentas de bancada desta página

Nem todo acesso é remoto. Antes de um equipamento Seneca aparecer no VPN BOX 2, alguém precisa configurá-lo localmente — e para isso existem dois conversores que valem estar no kit de campo.

O K107USB é conversor RS485/USB para trilho DIN, alimentado pela própria porta USB do PC, com 1,5 kVca de isolação entre a RS485, a USB e a alimentação — que é o detalhe pelo qual ele existe: um curto na rede RS485 do painel não sobe pelo cabo até o notebook. Fala Modbus RTU com até 32 nós, de 1.200 a 115.200 bps, opera de -25 a +65 °C (-10 a +55 °C na condição UL), tem bornes de mola para condutor de 0,2 a 2,5 mm² e certificação UL. Dá para usar vários no mesmo PC.

O EASY-USB é outra coisa: conversor USB para UART TTL com conector RJ11, de 300 bps a 250 kbps, alimentado com 5 V @ 100 mA pelo PC. É o cabo de configuração dos equipamentos Seneca que têm porta serial TTL, e acompanha o cabo CS-RJ10-AMP. Instalado o driver, o Windows enxerga como uma COM comum e qualquer software de configuração serial funciona.

Regra prática: o K107USB é para falar com a rede Modbus do painel; o EASY-USB é para falar com a porta de serviço do equipamento. São ferramentas diferentes e é comum comprar a errada.
Onde o VPN BOX 2 resolve de verdade, no Brasil

A ficha técnica diz o que o servidor faz. Estas quatro situações são onde o VPN BOX 2 já resolve um problema real de quem projeta, fabrica ou mantém máquina no Brasil — cada uma amarrada a uma capacidade que já está nas seções acima, não a um cenário genérico de “acesso remoto”.

Fabricante de máquinas que vende para clientes espalhados pelo Brasil (ou exporta para cá)

Quem vende dezenas de máquinas idênticas para clientes diferentes — de uma indústria nacional que entrega painel em série a um OEM estrangeiro que exporta linha completa para uma planta brasileira — enfrenta o mesmo problema depois da venda: dar suporte técnico sem despachar um engenheiro a cada chamado, e sem pedir para cada cliente abrir a rede dele. É o caso de uso natural do modo Point-to-Point (ver seção acima): como as conexões não são simultâneas, todos os clientes podem manter o CLP no mesmo endereço IP de fábrica, sem replanejar rede a cada instalação nova. E como o lado do cliente só faz conexão de saída pela porta 443 — a mesma que qualquer navegador usa —, a aprovação do TI dele costuma ser rápida, mesmo em planta de multinacional com política restritiva. O técnico do fabricante entra pelo mesmo painel de usuários, com privilégio limitado à rede daquele cliente específico.

Planta sob política de segurança corporativa — o acesso remoto não pode passar pela nuvem de um terceiro

Grupo industrial com política de segurança formal — ISO 27001, comitê de TI, ou simplesmente a exigência da LGPD de saber por onde o dado da planta trafega — costuma vetar ferramenta de acesso remoto que passa por uma nuvem de terceiro fora do controle dele. O VPN BOX 2 nasce para essa exigência: appliance ou máquina virtual ficam instalados dentro do próprio data center ou da própria planta do cliente, com autenticação de dois fatores por Google Authenticator, privilégio granular por usuário (quem acessa Devices, quem administra Users, quem só lê Logs) e certificado TLS emitido para o domínio do próprio servidor. O backup pode ir para disco local em vez de nuvem — e mesmo quando vai para Dropbox, o que é salvo é a configuração do servidor, não o dado de produção da planta (ver QA técnico abaixo). É a diferença entre confiar num fornecedor e auditar o próprio servidor.

Unidade agroindustrial ou planta rural, sem TI dedicada e sem link fixo

Planta agroindustrial, silo, estação de bombeamento ou qualquer instalação fora do perímetro urbano brasileiro tem duas restrições que o appliance do VPN BOX 2 já resolve nativamente: não tem técnico de TI residente, e o link de internet costuma ser 4G ou rádio, com IP que muda. A alimentação de 9 a 36 Vcc bebe direto da mesma fonte de 24 Vcc que já energiza o painel — sem fonte adicional, sem tomada de 220 Vca —, e a faixa de operação de 0 a +50 °C cobre um painel elétrico em galpão sem climatização. Quando não há IP público fixo, cenário comum nesse tipo de instalação, o cliente DynDNS embutido resolve sozinho. E o borne de dois polos para botão liga/desliga remoto ajuda quando ninguém no local sabe qual cabo puxar numa emergência — desde que, como o próprio manual recomenda, haja um nobreak protegendo o SSD.

Integrador que terceiriza manutenção de campo — dar acesso a um técnico só à máquina dele

Integrador que atende vários clientes com equipe mista — funcionário próprio e técnico terceirizado, contratado por chamado — enfrenta um problema de governança antes de ser um problema de rede: dar acesso ao terceiro sem dar acesso a tudo. É onde entram os privilégios granulares por usuário que a interface do VPN BOX 2 já declara (Devices, Groups, Networks, Users, Logs, Configurations, System), combinados com o modo Point-to-Point, onde uma rede atende um dispositivo por vez — o técnico terceirizado entra só na máquina do chamado dele, não na planta inteira do cliente. E antes de comprar a licença cheia, dá para provar o conceito com o próprio cliente: sem chave, o servidor já sobe em modo Demo, com 2 usuários e 2 dispositivos, suficiente para uma primeira demonstração.

Datasheets, manuais e guias rápidos para download

Documentação técnica oficial da Seneca, hospedada aqui — sem cadastro e sem formulário. Os documentos são publicados pelo fabricante em inglês.

Datasheets (5)

DocumentoModelosTamanho
Datasheet K107A, K107B, K107USB (+12) 0788K109LV, K109PT, K109PT-HPC, K109PT1000, K109S, K109TC +63.4 MB
Datasheet K107USB—602 KB
Datasheet R-PASS-0-2-E-W-2-E, R-PASS-0-2-S-W-2-S, R-PASS-S (+14) 0189R-PASS-S-ENERGY, S6001-RTU, S6001-RTU-ENERGY, Z-PASS2-RT-S, Z-PASS2-RT-S-ENERGY, Z-PASS2-S-4GWW +83.4 MB
Datasheet Z-PASS1, Z-PASS1-R01 1255—2.6 MB
Datasheet Z-PASS2, Z-PASS2-IO, Z-PASS2-R01 0315—1.1 MB

Manuais (21)

DocumentoModelosTamanho
Manual CLOUD-BOX, VPN-BOX MI004191-E—465 KB
Manual CLOUD-BOX MI004570-E—423 KB
Manual EASY-USB MI00238-4-EN—258 KB
Manual K107USB, S107USB MI00107-7-EN—574 KB
Manual MY2B-HW1HW2, MY2B-HW3, MY2BL-MYALARM2 (+31) MI00583-0-ENMY2G-HW1HW2, MY2GL-MYALARM2, MY2S-HW1HW2, MY2S-HW3, MY2SL-MYALARM2, MYALARM-SEAL +25588 KB
Manual MY2B-HW1HW2, MY2B-HW3, MY2BL-MYALARM2 (+39) MI00449-1010-ENMY2G-HW1HW2, MY2GL-MYALARM2, MY2S-HW1HW2, MY2S-HW3, MY2SL-MYALARM2, MYALARM-SEAL +33805 KB
Manual MY2B-HW1HW2, MY2B-HW3, MY2BL-MYALARM2 (+41) MI004082-EMY2G-HW1HW2, MY2GL-MYALARM2, MY2S-HW1HW2, MY2S-HW3, MY2SL-MYALARM2, MYALARM-SEAL +35760 KB
Manual R-PASS, R-PASS-0-2-0-W-2-0, R-PASS-0-2-E-W-2-E (+13) MI00557-31-ENR-PASS-0-2-S-W-2-S, R-PASS-S, R-PASS-S-ENERGY, SSD-0-0-0-0, SSD-S, SSD-S-ENERGY +710.7 MB
Manual R-PASS, R-PASS-0-2-0-W-2-0, R-PASS-0-2-E-W-2-E (+3) MI00555-4-ENR-PASS-0-2-S-W-2-S, R-PASS-S, R-PASS-S-ENERGY319 KB
Manual VPN-BOX MI00419-3-EN—420 KB
Manual VPN-BOX MI004190-E—149 KB
Manual VPN-BOX, VPN-BOX-VM MI004182-E—3.1 MB
Manual VPN-BOX-2 MI00600-1-EN—179 KB
Manual VPN-BOX-2, VPN-BOX-2-VM MI00601-6-EN—3.5 MB
Manual Z-PASS1, Z-PASS1-IO, Z-PASS1-R01 (+4) MI00380-35-ENZ-PASS2, Z-PASS2-4GWW, Z-PASS2-IO, Z-PASS2-R0112.2 MB
Manual Z-PASS1, Z-PASS1-R01 MI003732-E—7.4 MB
Manual Z-PASS1-RT, Z-TWS4-RT, Z-TWS4-RT-ENERGY MI00611-4-EN—333 KB
Manual Z-PASS2, Z-PASS2-R01, Z-PASS2-S (+3) MI003681-EZ-PASS2-S-0-ENERGY, Z-PASS2-S-R01, Z-PASS2-S-R01-ENERGY303 KB
Manual Z-PASS2-RT, Z-PASS2-RT-S, Z-PASS2-RT-S-ENERGY MI00612-7-EN—342 KB
Manual Z-TWS4, Z-TWS4-IO-E, Z-TWS4-R01 MI002884-E—1.5 MB
Manual Z-TWS4, Z-TWS4-R01 MI0037714-E—7.7 MB

Catálogos (6)

DocumentoModelosTamanho
Catálogo MYALARM-SEAL, RTU-LP-ST, S6001-PUMP-CONTROLLER (+13)S6001-RTU, S6001-RTU-ENERGY, Z-MINIRTU, Z-PASS2-RT-S, Z-PASS2-RT-S-ENERGY, Z-PASS2-S-4GWW +74.3 MB
Catálogo R-PASS, R-PASS-0-2-0-W-2-0—1002 KB
Catálogo R-PASS-0-2-E-W-2-E, R-PASS-0-2-S-W-2-S, R-PASS-S (+1)R-PASS-S-ENERGY2.7 MB
Catálogo R-PASS-0-2-E-W-2-E, R-PASS-0-2-S-W-2-S, R-PASS-S (+22)R-PASS-S-ENERGY, S6001-PUMP-CONTROLLER, S6001-RTU, S6001-RTU-ENERGY, S6001-RTU-ENERGY-3GPLUS-MODEM, VPN-BOX-2 +162.5 MB
Catálogo Z-PASS1-RT—1.4 MB
Catálogo Z-TWS4-RT, Z-TWS4-RT-ENERGY—1.0 MB

Certificados (3)

DocumentoModelosTamanho
Certificado K107A, K107B, K107USB (+24)K109PT, K109S, K109TC, K109UI, R-KEY-LT-C, R-KEY-LT-E-HW-REV-D0D1 +181.1 MB
Certificado R-32DIDO, R-32DIDO-P, R-KEY-LT (+47)R-KEY-LT-E, R-KEY-LT-I, R-KEY-LT-P, R-KEY-LT-U, Z-10-D-IN, Z-10-D-OUT +41411 KB
Certificado VPN-BOX-2, VPN-BOX-2-VM—250 KB

Perguntas que aparecem em toda cotação

O VPN BOX 2 funciona com qualquer equipamento, ou só com Seneca?

Só com os equipamentos Seneca habilitados para a tecnologia LET'S — a lista declarada é R-PASS, R-PASS-S, SSD, Z-PASS1-RT, Z-PASS2-RT, Z-TWS4-RT e as gerações anteriores Z-PASS1, Z-PASS2 e Z-TWS4. O que trafega dentro do túnel, aí sim, é qualquer coisa sobre TCP/IP: você pode falar Modbus TCP com um medidor e, ao mesmo tempo, atualizar o software de um CLP de outra marca que esteja na mesma rede remota.

Qual é o throughput da VPN? Quantos megabits ela aguenta?

A Seneca não publica número de throughput nem de banda para o VPN BOX 2 em nenhum dos documentos que consultamos — nem no datasheet, nem no manual de instalação, nem no manual de usuário. Não vamos estimar: throughput de VPN depende de CPU, de cifra, de MTU e do enlace nas duas pontas. O que dá para dizer com fonte é que fechar as portas 1194 e seguintes força todo o tráfego para a porta 443 e aumenta o overhead de comunicação. Se o seu caso é sensível a banda, traga o requisito e confirmamos por escrito com a fábrica antes de propor.

Quantos dispositivos e usuários cabem em um servidor VPN BOX 2?

O que está declarado são as redes: até 496 redes Single LAN simultâneas no appliance e até 500 na versão em máquina virtual, e número não limitado de redes Point-to-Point, lembrando que cada rede P2P atende um dispositivo por vez. Já o número de dispositivos e usuários é determinado pela chave de licença e aparece no painel Home depois de ativada; a Seneca não publica essa tabela de faixas no site. Sem licença, o servidor opera em modo Demo com 2 usuários e 2 dispositivos.

Preciso de IP público fixo para instalar o VPN BOX 2?

O servidor precisa ser alcançável de fora, então IP público estático é a configuração recomendada pelo fabricante. Quando não há IP fixo, o VPN BOX 2 tem cliente DynDNS integrado. Ele também precisa de saída para a internet em operação normal por três motivos declarados no manual: sincronizar o relógio por NTP — sem hora certa a VPN não é criada —, receber atualização de segurança e receber atualização de aplicação.

O Cloud BOX ainda existe? Está no meu projeto antigo.

Não. O Cloud BOX e o Cloud BOX VM estão marcados OUT OF PRODUCTION no site da Seneca, e o catálogo atual não anuncia substituto direto para a plataforma de supervisão. O VPN BOX 2 não faz o papel dele: um é acesso remoto, o outro era dashboard e histórico. Se o seu projeto foi desenhado com Cloud BOX, fale conosco antes de comprar — o caminho hoje passa por MQTT ou OPC UA saindo do equipamento de campo para a plataforma que você escolher, ou por SCADA próprio sobre uma rede Single LAN.

Dá para acessar a VPN pelo celular?

Dá. Existe o VPN CC MOBILE, versão do VPN Client Communicator para iOS e Android, que usa as mesmas credenciais do cliente desktop, mostra o status dos equipamentos, permite comandos customizáveis e funciona nos dois modos, ON demand e Always ON. A ressalva importante: ele exige o app OpenVPN instalado no aparelho — não é um cliente autônomo.

Perguntas que aparecem depois do orçamento inicial

O FAQ acima cobre as dúvidas mais frequentes. Estas são as que costumam surgir mais adiante na cotação, quando o projeto já está sendo desenhado em detalhe — e, onde o fabricante não declara o dado, a resposta diz isso com todas as letras em vez de arriscar.

O appliance liga direto numa tomada de 220 Vca, ou precisa de fonte externa?

Precisa de fonte externa. A alimentação declarada do appliance é de 9 a 36 Vcc — a mesma faixa de uma fonte de 24 Vcc de painel —, não 220 Vca de tomada. Se a instalação não tem fonte CC disponível, é preciso somar uma fonte externa Vca/Vcc à cotação antes de especificar; sem isso, o equipamento chega e não liga em lugar nenhum.

Posso fechar a porta 22 usada pelo suporte técnico da Seneca, por política de segurança do meu cliente?

Pode. A própria tabela de portas do fabricante marca a 22/TCP como opcional e configurável — ela só é necessária no momento em que o suporte da Seneca precisar entrar remotamente no seu servidor. Fechada por padrão, não compromete nenhuma função do VPN BOX 2 no dia a dia do cliente; só significa que, se algum dia precisar de suporte de fábrica, alguém vai ter que abri-la temporariamente.

O certificado TLS pode vir da CA corporativa interna do meu cliente, em vez de Let's Encrypt?

O material declara duas opções: emissão automatizada via Certbot/Let's Encrypt para o domínio público do servidor, ou uma CA local para operar em rede fechada — nesse caso o navegador acusa “não seguro” porque o certificado não é reconhecido publicamente, mas o tráfego continua cifrado. A documentação que consultamos não declara importação de uma cadeia de CA corporativa própria do cliente. Se isso for requisito do seu projeto, confirme com a gente antes de prometer ao TI do cliente.

O backup do servidor (Dropbox) leva dado de produção da minha planta para fora do Brasil?

Não leva o dado de produção. O que é salvo no backup agendado é a configuração inteira do servidor VPN — usuários, redes, certificados, parâmetros —, não a telemetria nem o dado operacional que trafega dentro do túnel. Ainda assim, se a política do seu cliente não aceitar armazenar nem a configuração num serviço de nuvem americano, a alternativa declarada é gravar o backup em disco local, sem sair do servidor.

Dá para rodar a versão VM numa nuvem pública brasileira (AWS, Azure), em vez de VMware local, para manter o dado em território nacional?

Não é isso que está declarado. A compatibilidade publicada é só para VMware — ESXi 7.0 e 6.7 U2, Workstation 15.x/16.x/16.2.x e Fusion 11.x/12.x/12.2.x — e não cita hypervisor genérico, KVM, Hyper-V nem instância gerenciada de nuvem pública. Se a exigência do seu projeto é rodar num data center brasileiro por política de residência de dado, o caminho mais seguro é uma VM VMware num provedor nacional que ofereça esse hypervisor especificamente, ou o appliance físico instalado aqui — não assuma que “é uma VM” quer dizer “roda em qualquer nuvem”.

Existe redundância entre dois servidores VPN BOX 2, para não perder acesso remoto se um deles cair?

A documentação que consultamos não declara recurso de cluster, failover automático nem sincronização entre dois servidores VPN BOX 2. O que existe é o backup e a restauração de configuração — que ajuda a recolocar um servidor novo no ar rápido depois de uma falha, mas não é redundância ativa. Se o seu projeto exige acesso remoto sem ponto único de falha, isso precisa ser desenhado à parte; fale com a gente antes de prometer alta disponibilidade nesse ponto.

Meu técnico já usa o Client Communicator antigo, da geração anterior — dá para continuar com ele no VPN BOX 2?

Não. O VPN BOX 2 só aceita Client Communicator na versão acima da v4.0.0.0; a versão usada com o VPN BOX de primeira geração fica abaixo desse número e não conecta. Antes de migrar o servidor, é preciso atualizar o software em cada notebook de técnico que vai acessar — planeje isso junto com a migração, não depois dela.

Preciso instalar alguma coisa no CLP para ele aparecer atrás do túnel, ou o Z-PASS/R-PASS já resolve isso sozinho?

Não precisa instalar nada no CLP, seja ele Seneca ou de outra marca. Quem entra na tecnologia LET'S e cria o túnel é o cliente Seneca — Z-PASS, R-PASS ou similar —, e ele roteia toda a rede local onde está instalado. Um técnico do outro lado da VPN enxerga o CLP pelo Modbus TCP, pela IHM web ou pelo protocolo que ele já use, exatamente como se estivesse na mesma rede física; o dispositivo de terceira marca não sabe que está atrás de uma VPN.

O VPN BOX 2 substitui o firewall ou o antivírus da rede do meu cliente?

Não. Ele tem um firewall de acesso à LAN, que controla o que cada rede VPN enxerga dentro do próprio túnel — não é um firewall de perímetro nem um antivírus para a rede do cliente como um todo. A arquitetura foi desenhada para não abrir portas de entrada na rede dele (o tráfego do lado do cliente é só de saída), o que reduz superfície de ataque, mas isso não dispensa o firewall e a proteção de endpoint que a rede já deveria ter.

A VPN acrescenta atraso que atrapalha um controle em tempo real via Modbus TCP dentro do túnel?

A Seneca não publica número de latência para o VPN BOX 2 — o throughput também não é declarado (ver FAQ acima). Como orientação de projeto, e não como especificação do fabricante: uma VPN sobre internet pública soma latência variável, o que é tranquilo para supervisão, diagnóstico e ajuste remoto de parâmetro, mas não deve virar a base de uma malha de controle fechada em tempo real. Deixe o controlador local resolvendo o próprio loop e use a VPN para leitura e para ajuste — não para fechar a malha remotamente.

O appliance roda num Pentium N4200 de entrada — ele realmente aguenta as 496 redes Single LAN simultâneas no dia a dia?

496 é o teto declarado pelo software, não uma garantia de desempenho sob carga real — a Seneca não publica uma curva de quantas redes o hardware sustenta com tráfego pesado simultâneo em todas elas. Na prática, o número de redes que importa para o seu projeto é o de plantas e dispositivos que você vai conectar de verdade, e é esse número — junto com o de usuários — que decide também a licença (ver seção “O custo que não está no preço do equipamento”). Se o projeto for grande o bastante para preocupar com capacidade do processador, confirme com a gente antes de dimensionar só pelo teto do datasheet.

Traga a lista de equipamentos, o número de usuários e o nome de quem manda no firewall.

Servidor VPN industrial dá errado em três lugares, e nenhum deles é o preço do equipamento: o modo escolhido, que define o plano de endereçamento de todos os sites; a licença, que define quantos dispositivos e usuários entram; e a regra de firewall, que precisa passar por alguém que não estava na reunião técnica.

Fale com um engenheiro da LRI. Somos distribuidora oficial Seneca no Brasil, atendemos com nota fiscal eletrônica e faturamento para CNPJ, e a conversa começa pela sua topologia — quantas plantas, quantas máquinas, quem precisa acessar o quê — não pelo código do produto. Se a resposta certa for o seu próprio servidor OpenVPN em vez do nosso equipamento, a gente também diz isso.

WhatsApp
(51) 2129-3000

Telefone
(11) 4020-2470

E-mail
[email protected]

Falar com um especialista

Quem fica em campo, do outro lado do túnel

Esta página cobre o servidor e o acesso. Quem fica em campo do outro lado do túnel está nas páginas ao lado.

Índice das 66 páginas desta linha

Cada modelo tem página própria, com a ficha técnica em português, foto e os documentos do fabricante hospedados aqui.